Milan Coufal  ·  Kybernetická bezpečnost  ·  verze 3.8.0

Kontinuita — evidence testování BCP/DRP

Aplikace pro evidenci plánů kontinuity a obnovy (BCP/DRP), jejich pravidelné testování, analýzu dopadů (BIA) a nápravná opatření — přesně v rozsahu, který požaduje zákon o kybernetické bezpečnosti.

ZoKB 264/2025 Sb. Nařízení (EU) 2024/2690 ISO 22301 Lokální provoz · Šifrovaná data Active Directory Export XLSX & PDF
Sekce 1

Proč evidence testování kontinuity

Mít sepsaný plán obnovy nestačí — zákon vyžaduje důkaz, že funguje.

1

Co appka řeší?

Organizace regulovaná dle zákona o kybernetické bezpečnosti musí mít plán kontinuity/obnovy s osmi konkrétními náležitostmi, provádět BIA (analýzu dopadů) s vyčíslenými cíli RTO/RPO/MTPD a pravidelně testovat obnovu — a to vše doložit, ne jen mít v šuplíku.

Kontinuita nahrazuje ruční vedení této evidence v Excelu a Wordu. Každý test má strukturovaný záznam se zjištěními, závažností, nápravnými opatřeními a vlastníkem — přesně to, co při kontrole nebo auditu chce vidět NÚKIB.

  • ✓Registr plánů BCP/DRP s kroky a stavem pokrytí testy
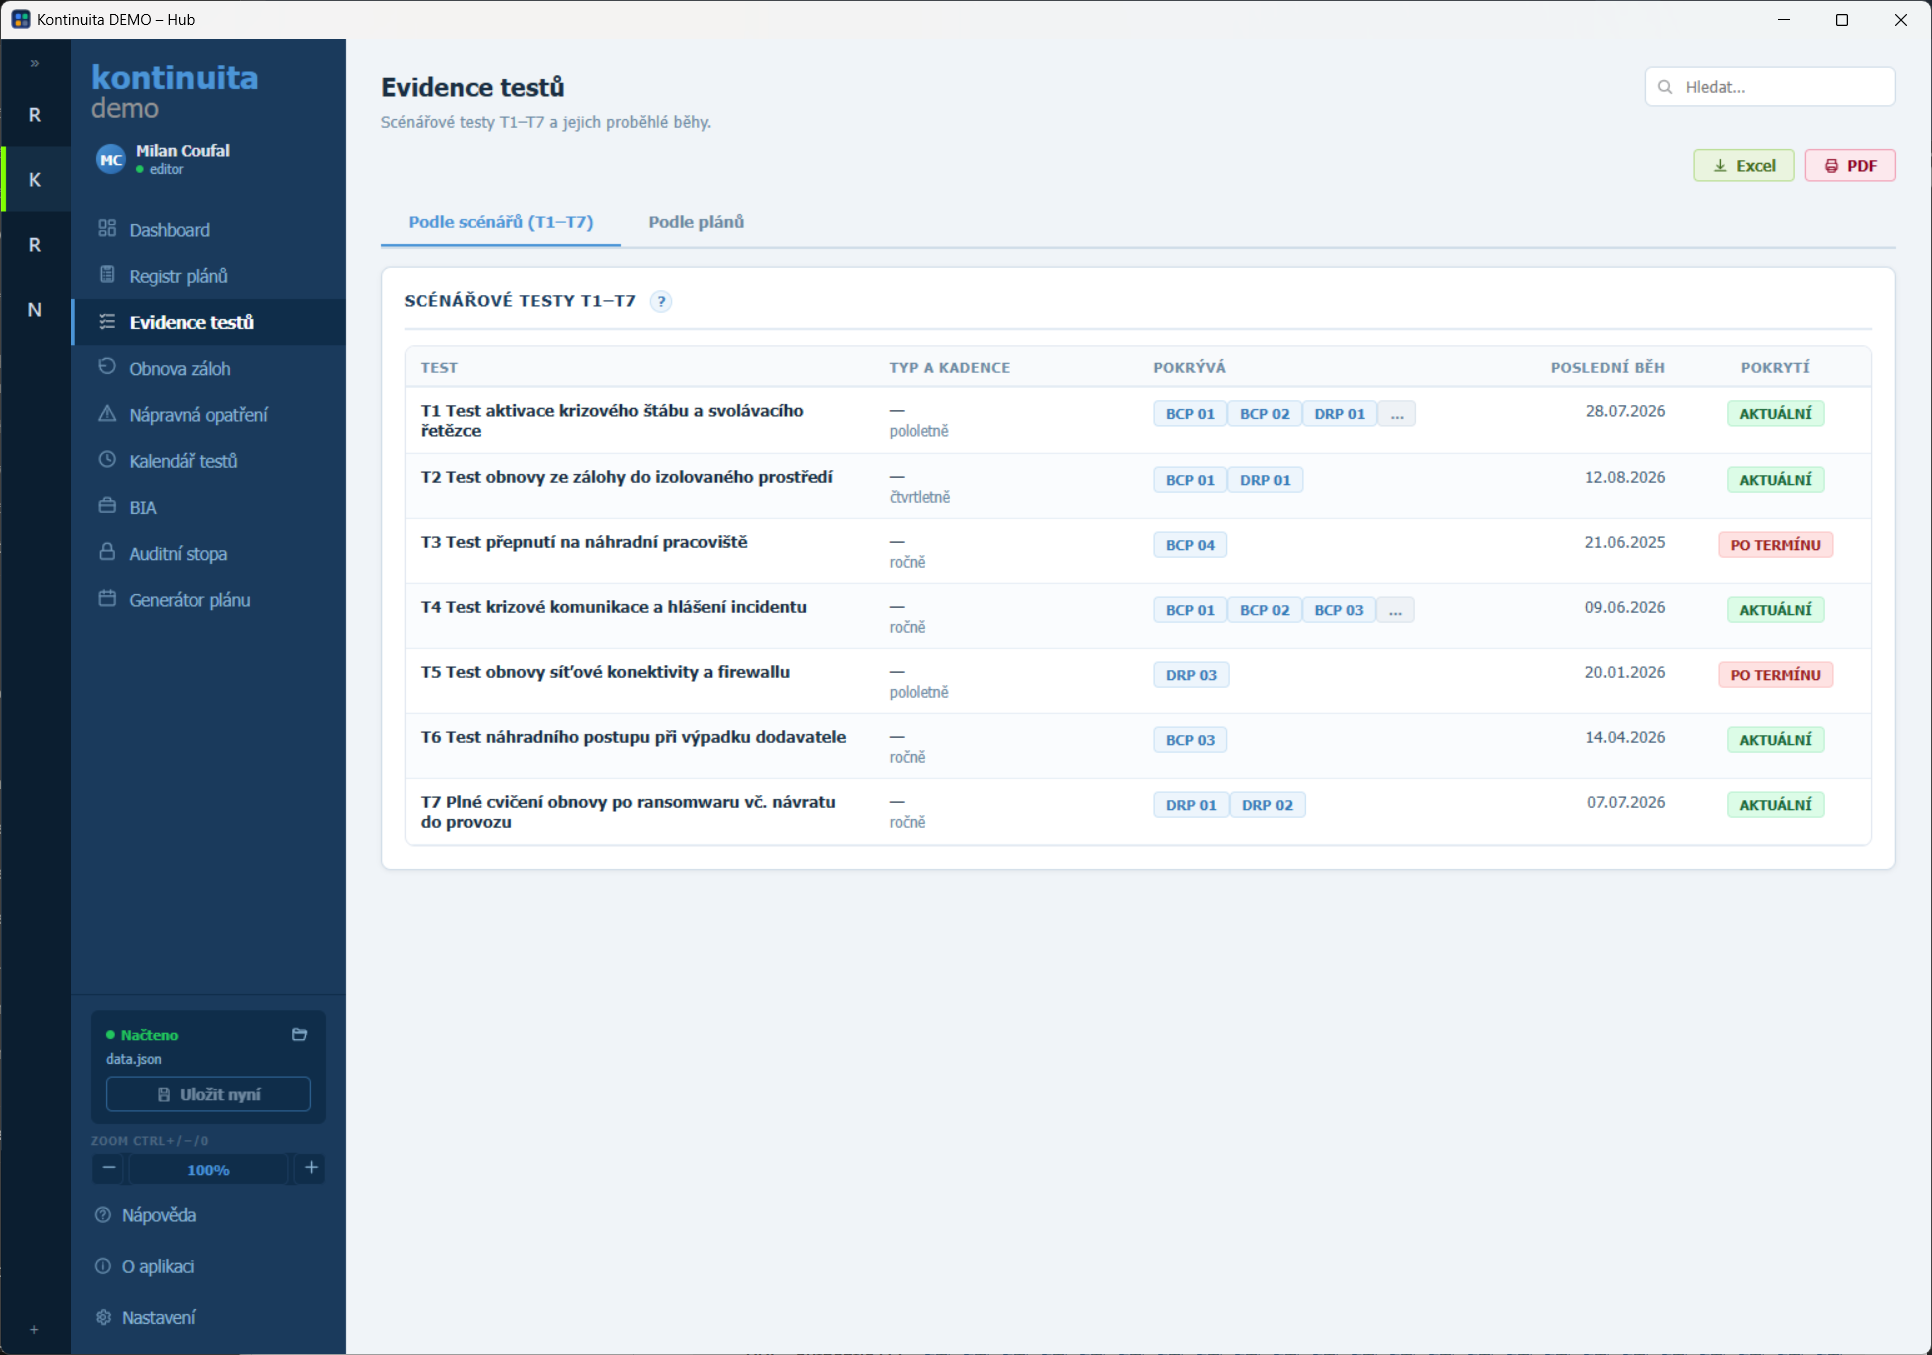
  • ✓Scénářové testy T1–T7 s proběhlými běhy
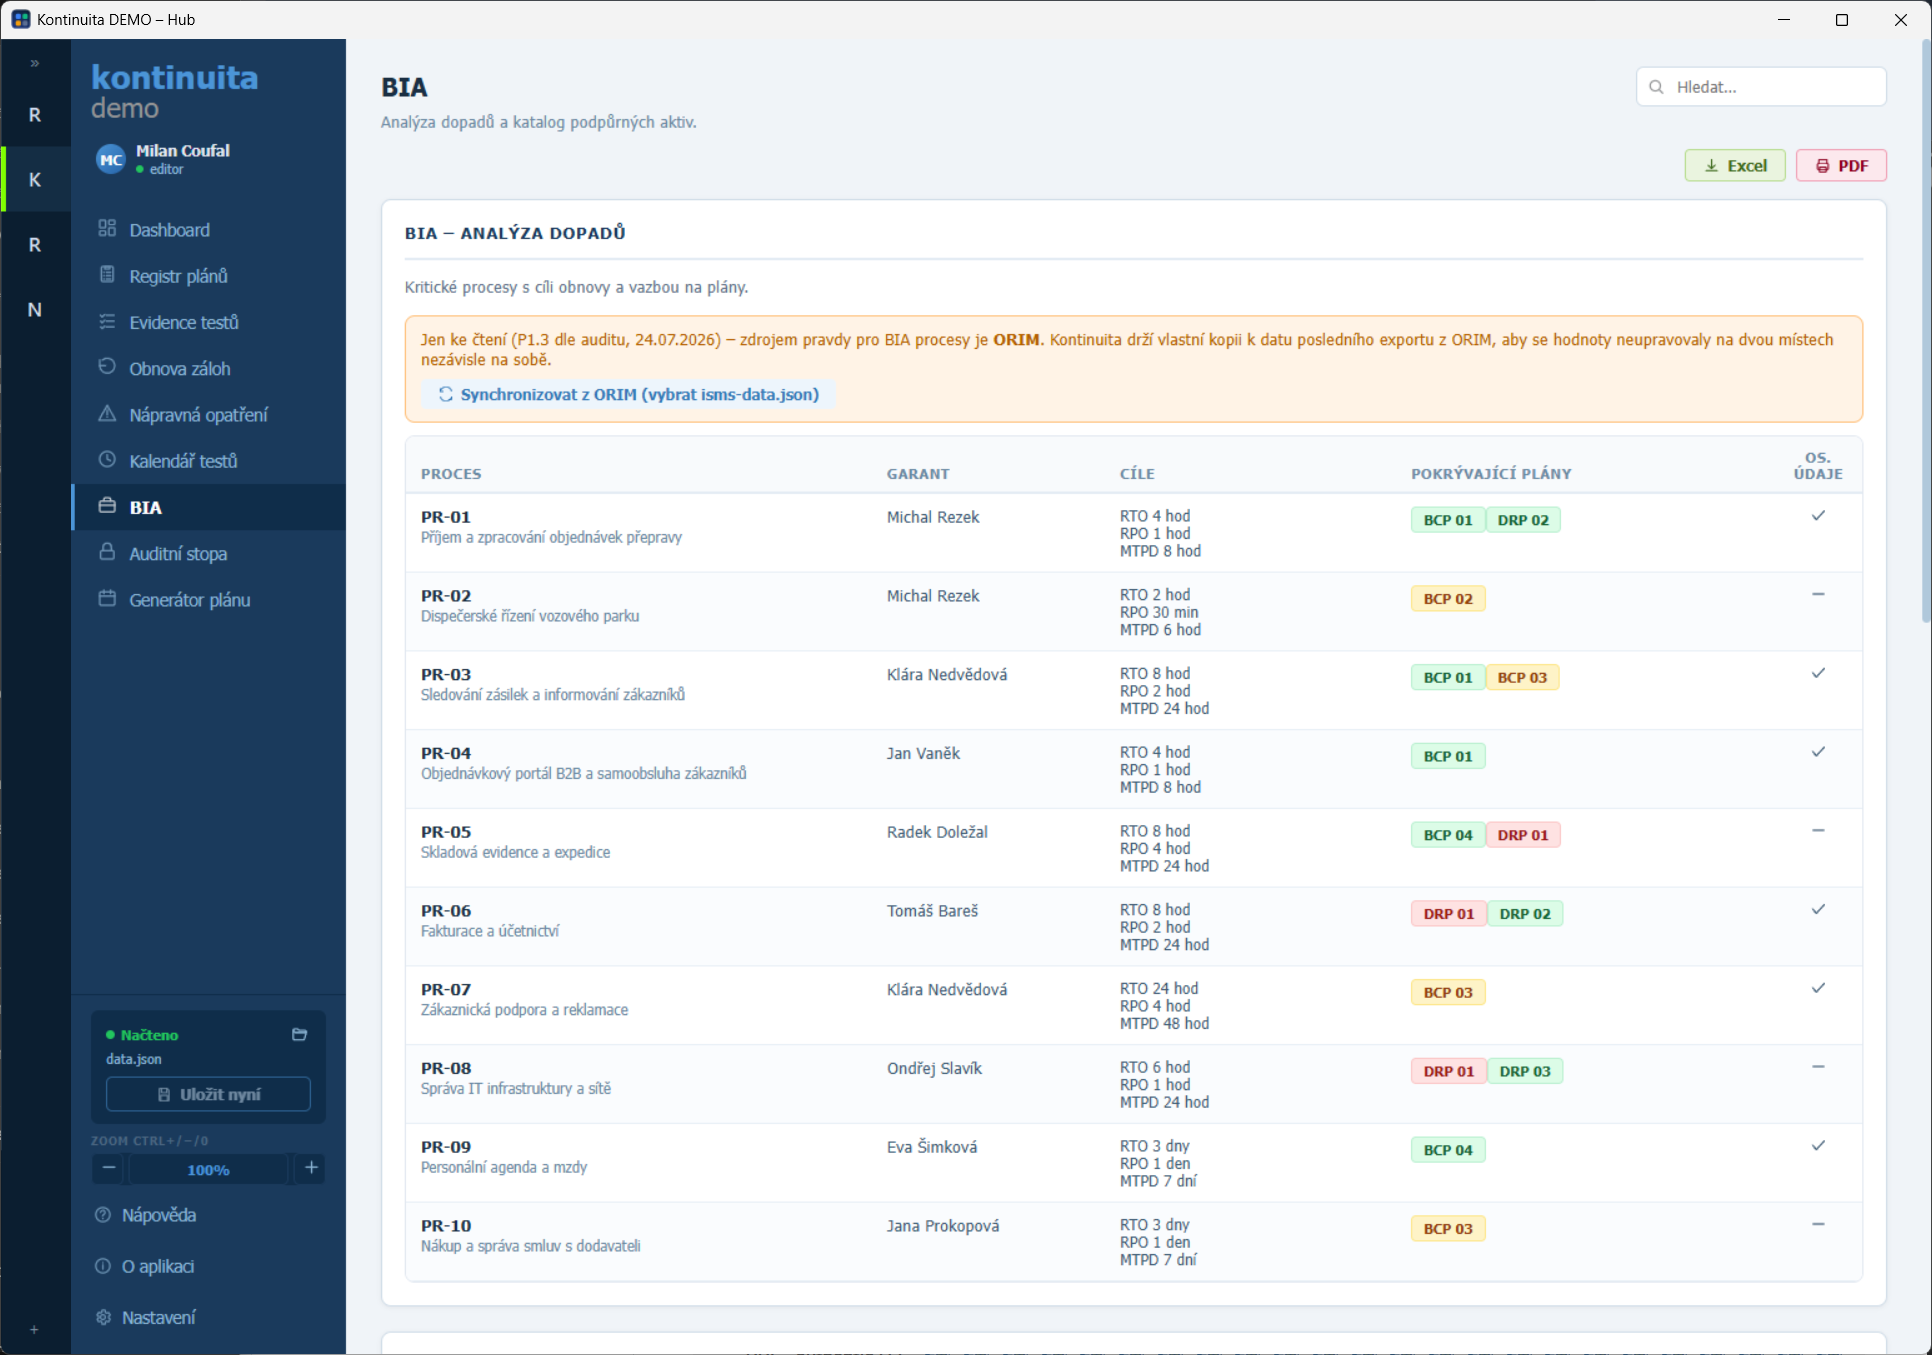
  • ✓BIA — analýza dopadů a katalog aktiv (synchronizace z ORIM)
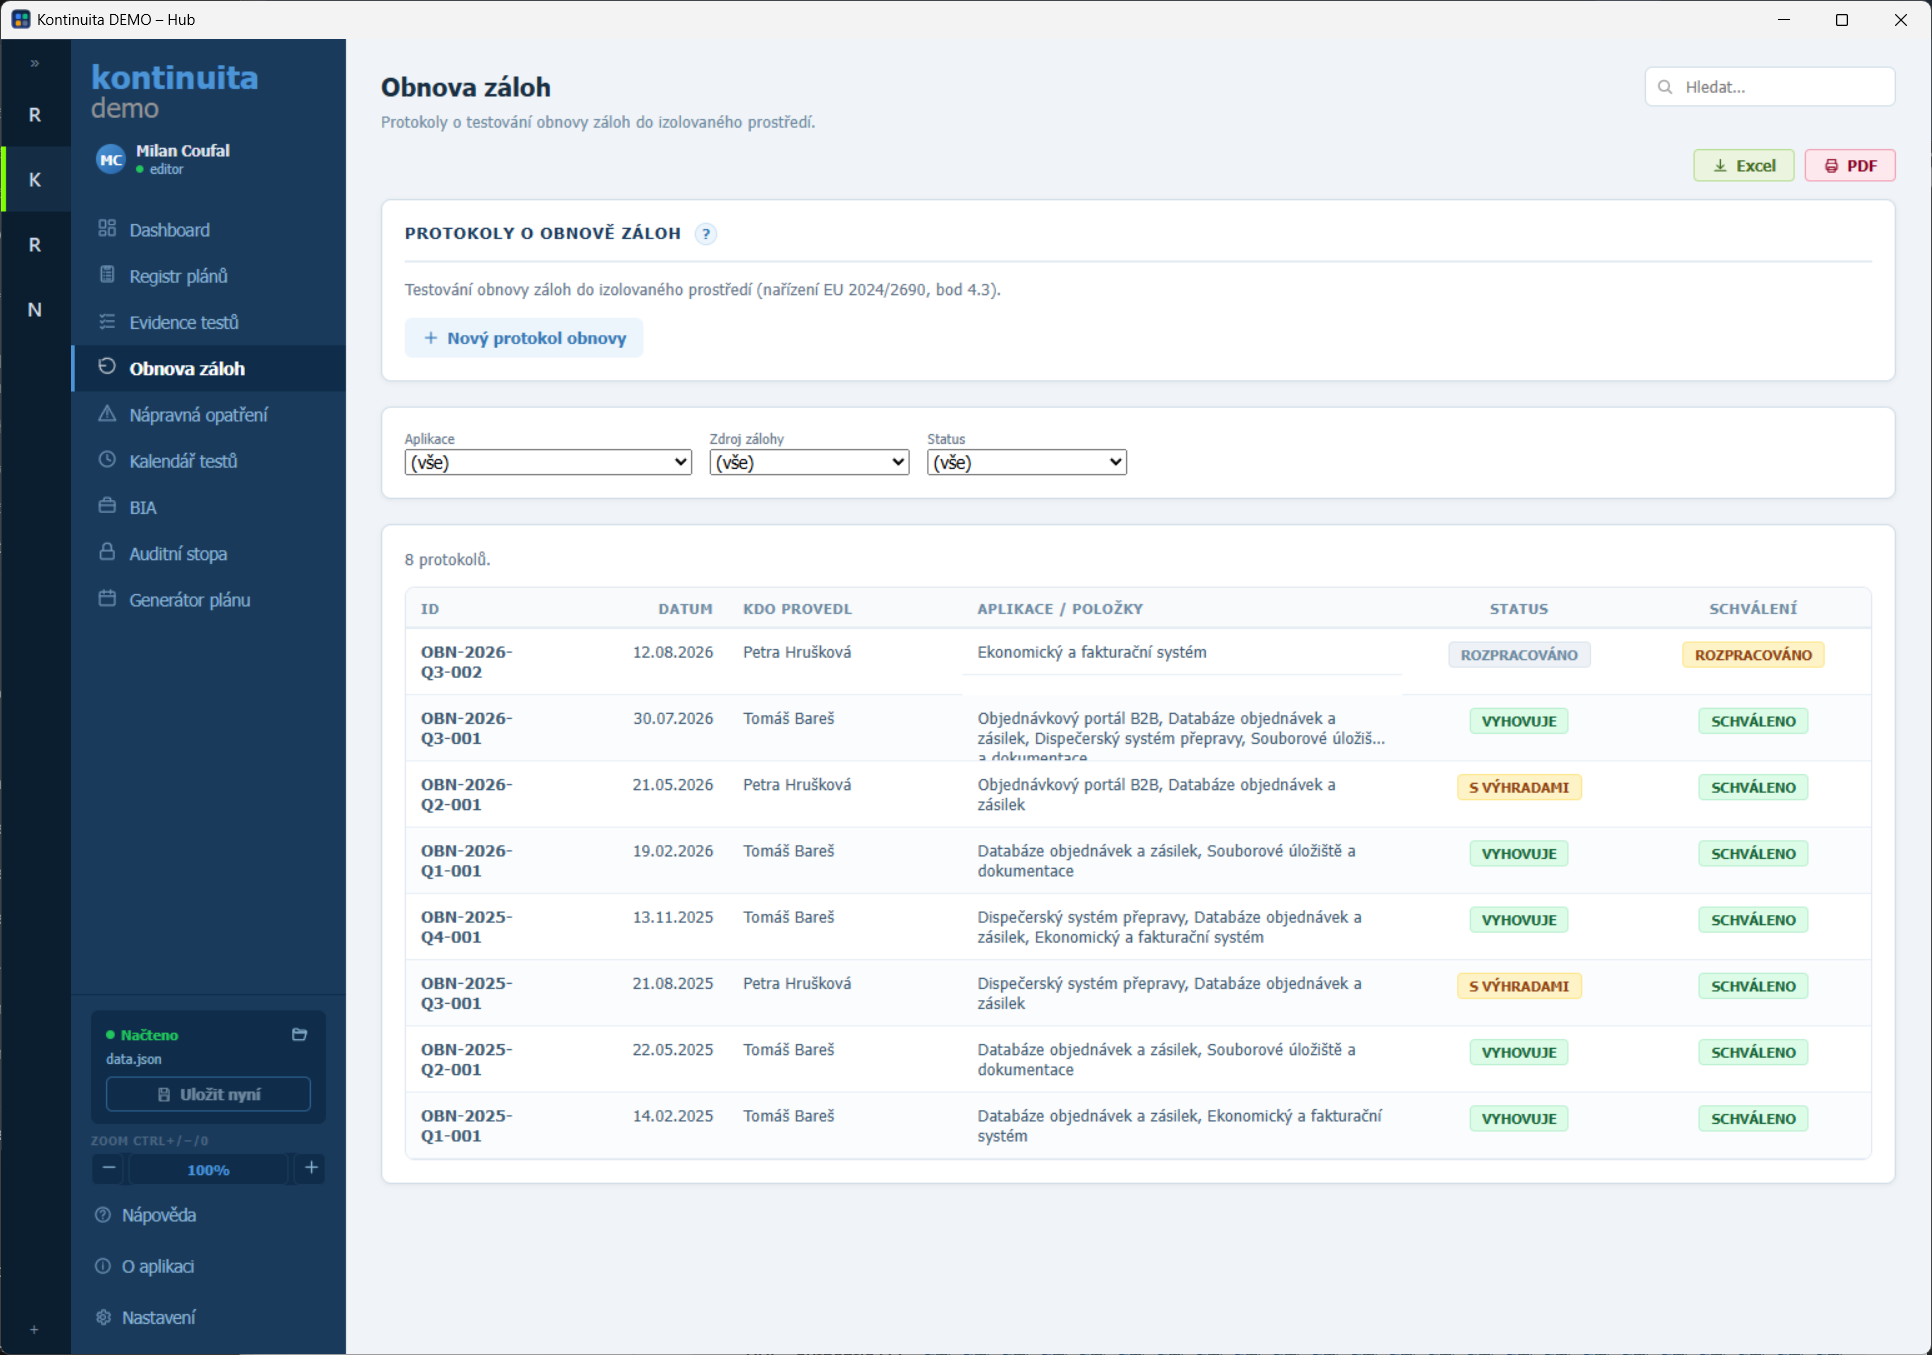
  • ✓Protokoly testování obnovy záloh do izolovaného prostředí
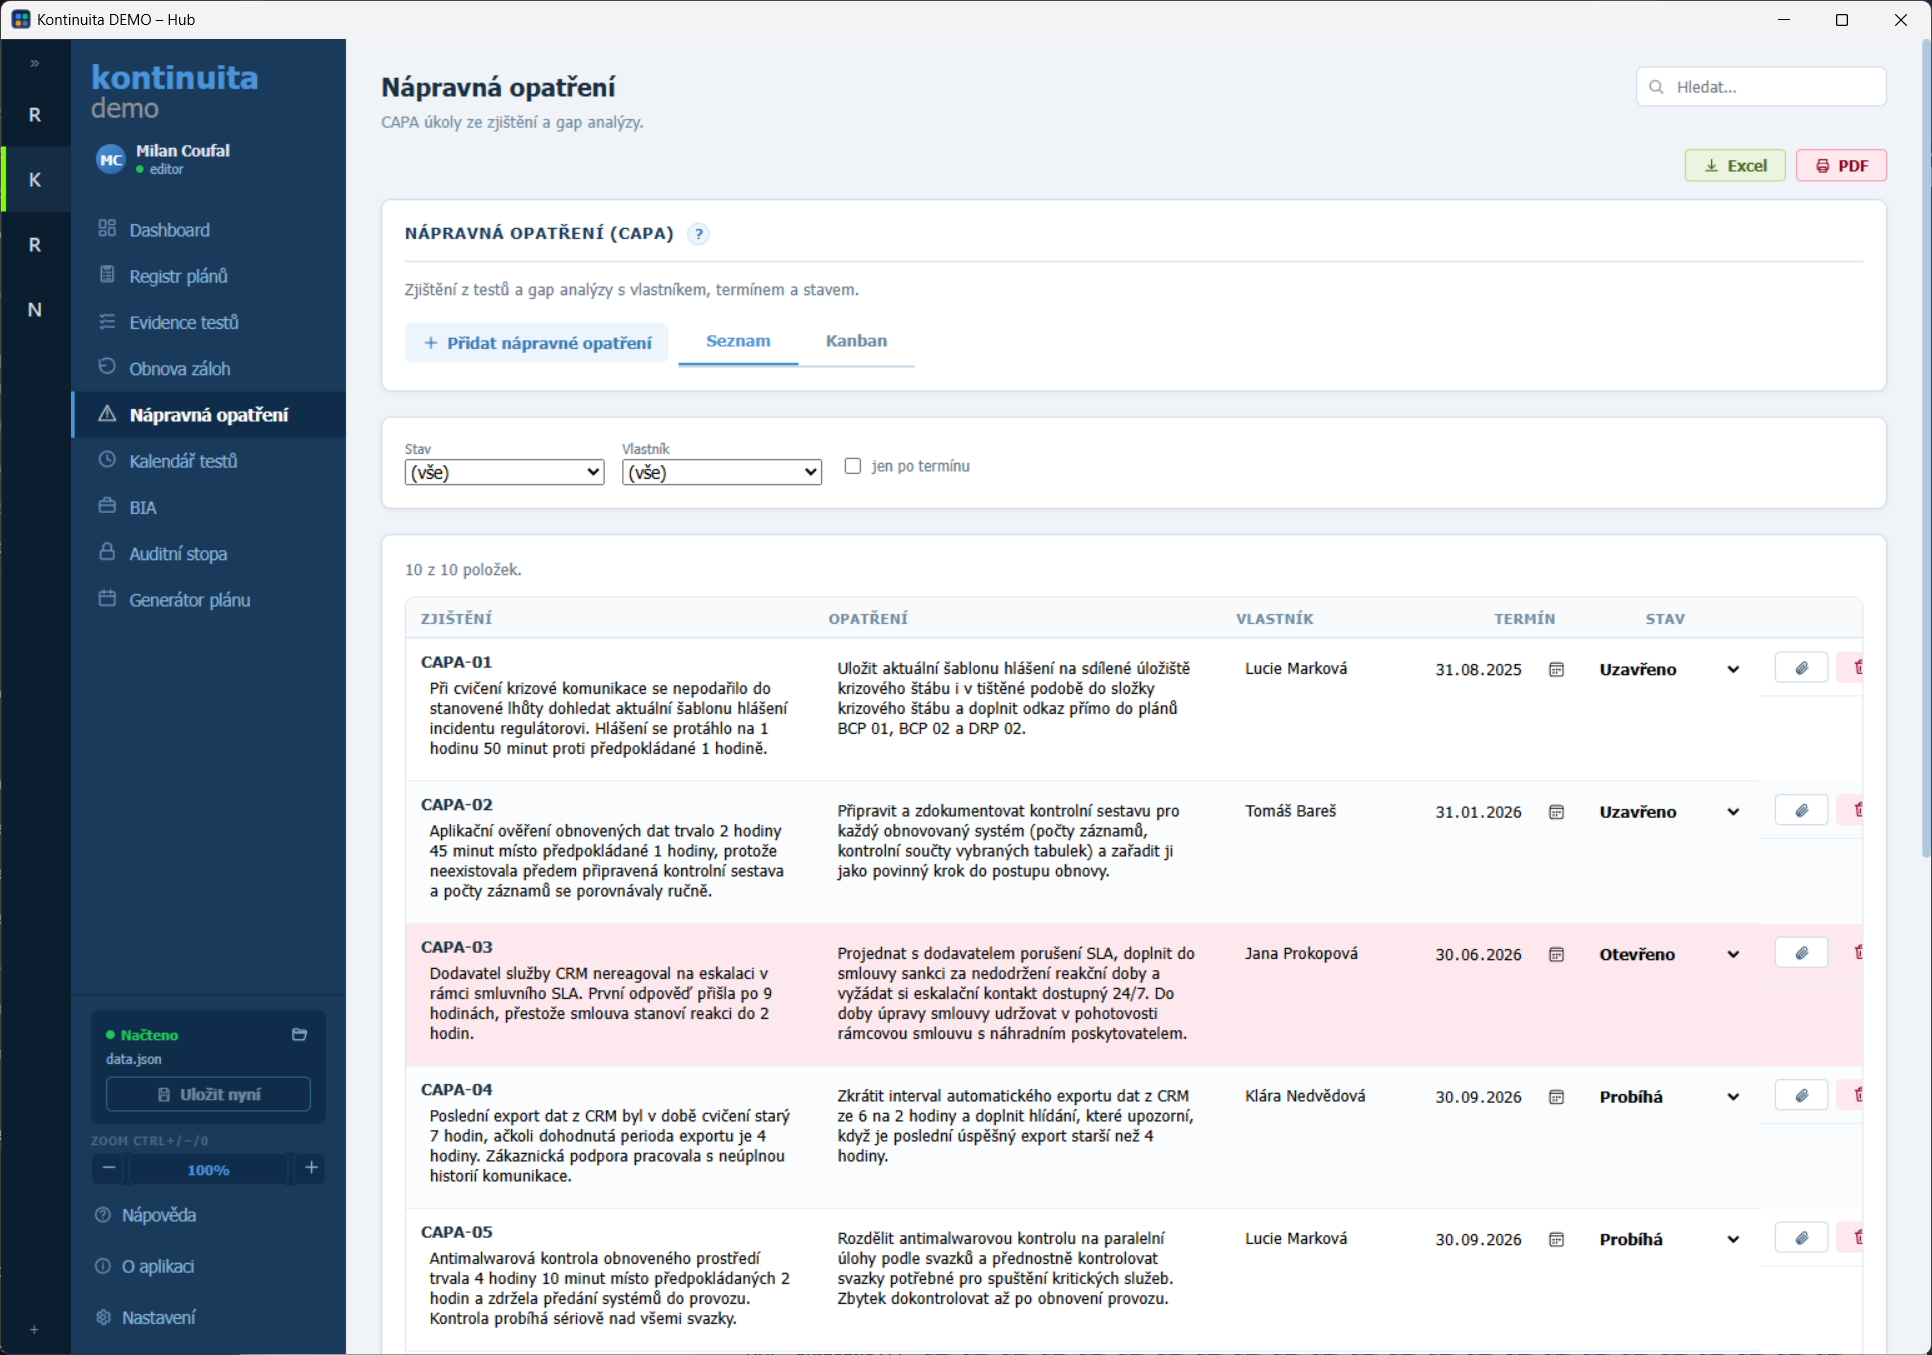
  • ✓Nápravná opatření (CAPA) s vlastníkem, termínem a stavem
  • ✓Auditní stopa — kompletní záznam všech změn
Důležitá změna od verze 3.8.0: Hlášení kybernetických bezpečnostních incidentů (ZoKB § 15–16) appka od této verze nevede — přesunulo se do samostatné aplikace Hlášení NÚKIB. Historická hlášení zůstávají vidět v Auditní stopě. Kontinuita se tak soustředí čistě na plány, testy a BIA.
Napojení na hlášení NÚKIB: I bez vlastní agendy hlášení appka počítá s early warning do 24 h od zjištění významného incidentu — cyklus zlepšování z testů (ponaučení, CAPA) je jedním ze vstupů pro budoucí hlášení.
Sekce 2

Přehled modulů aplikace

Devět modulů pokrývá celý cyklus od plánu přes test po nápravné opatření.

2
📊
Dashboard
Souhrn stavu kontinuity živě z databáze — nejbližší testy, plány bez pokrytí, otevřená nápravná opatření.
📋
Registr plánů
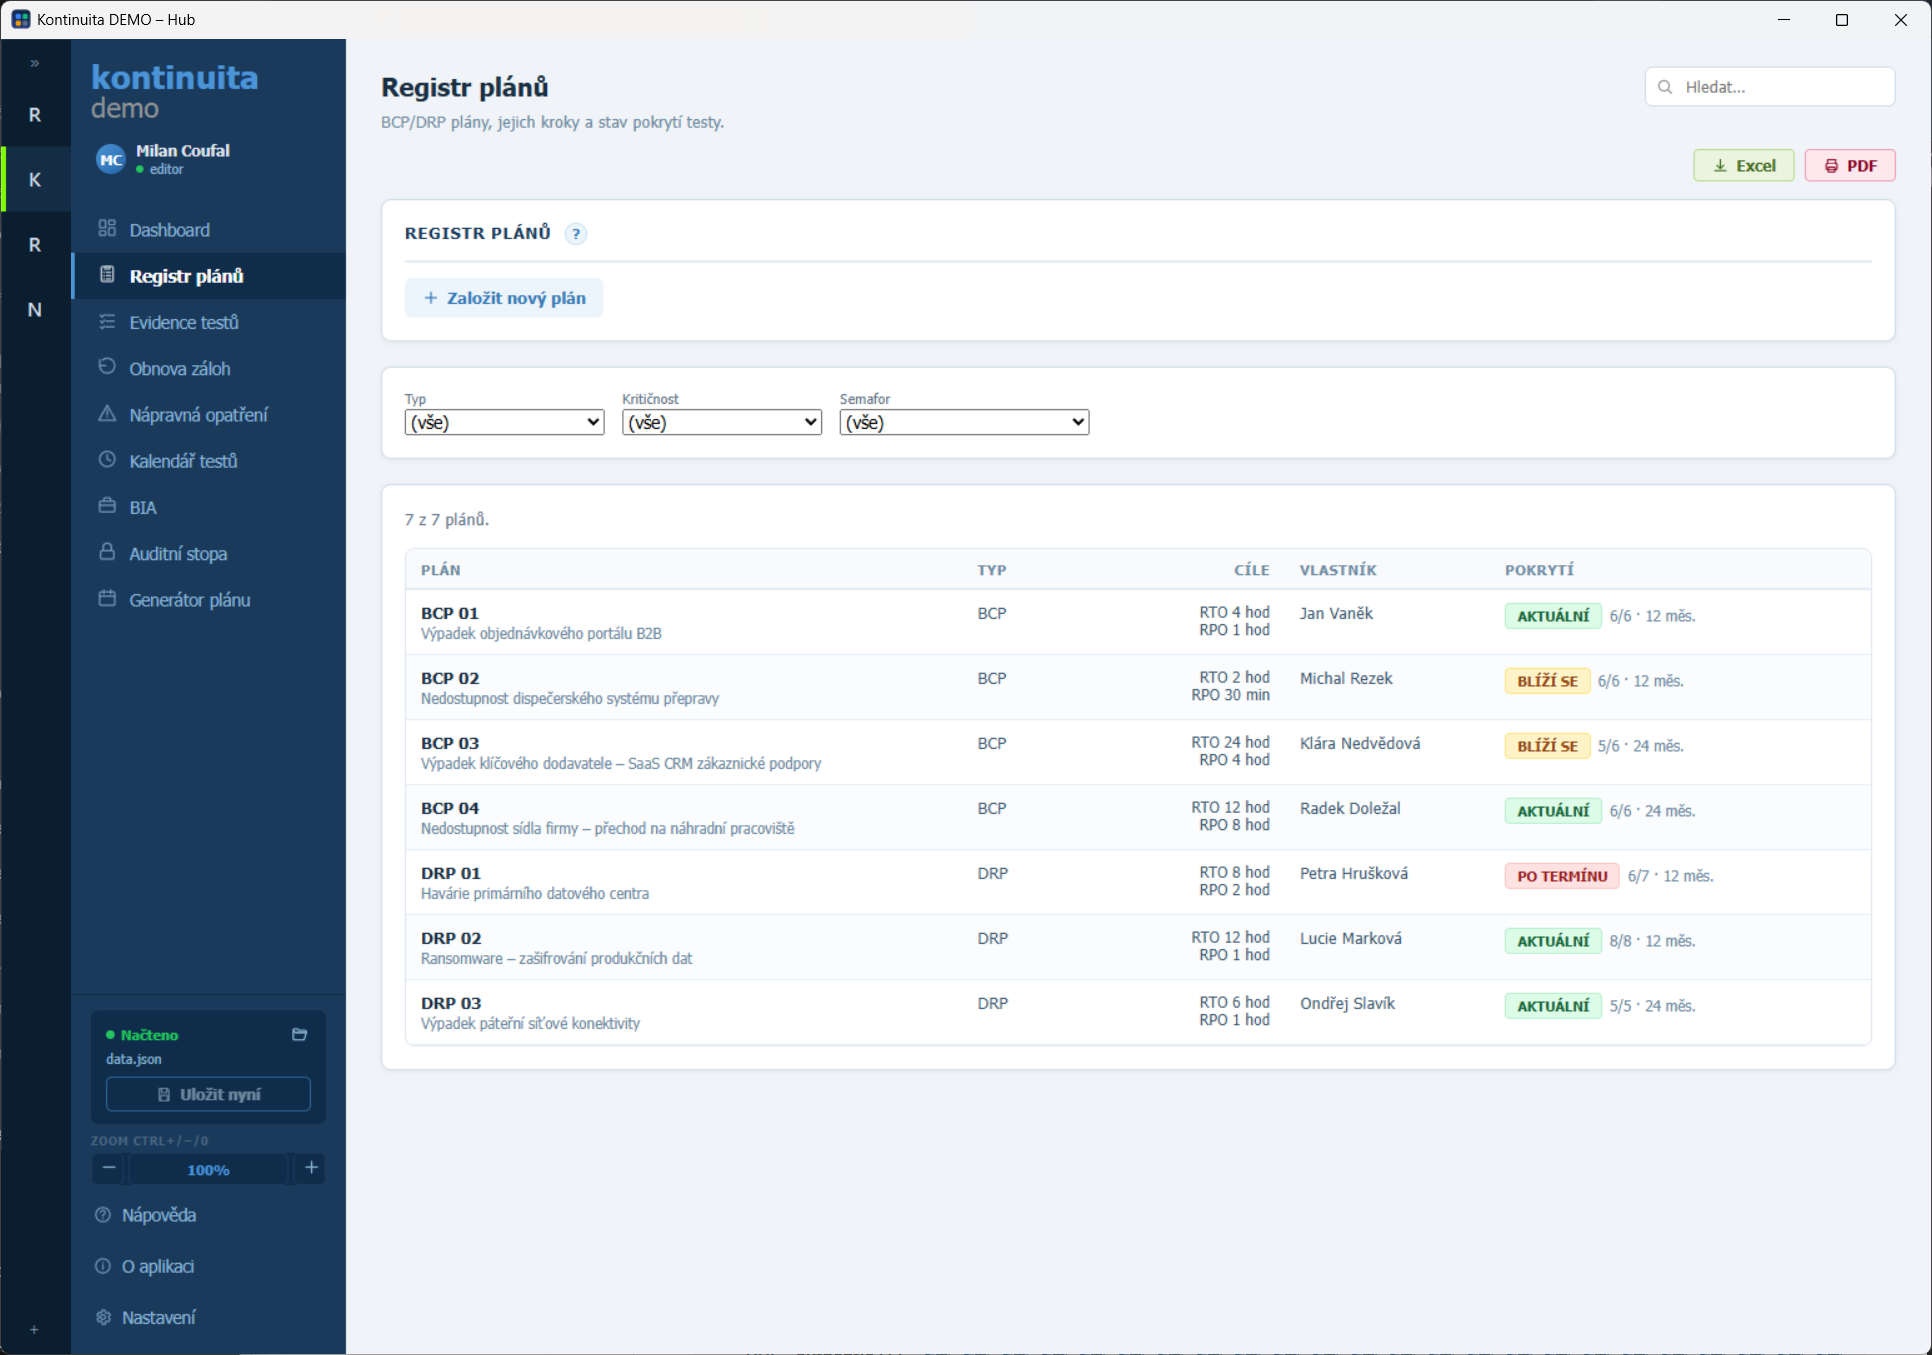
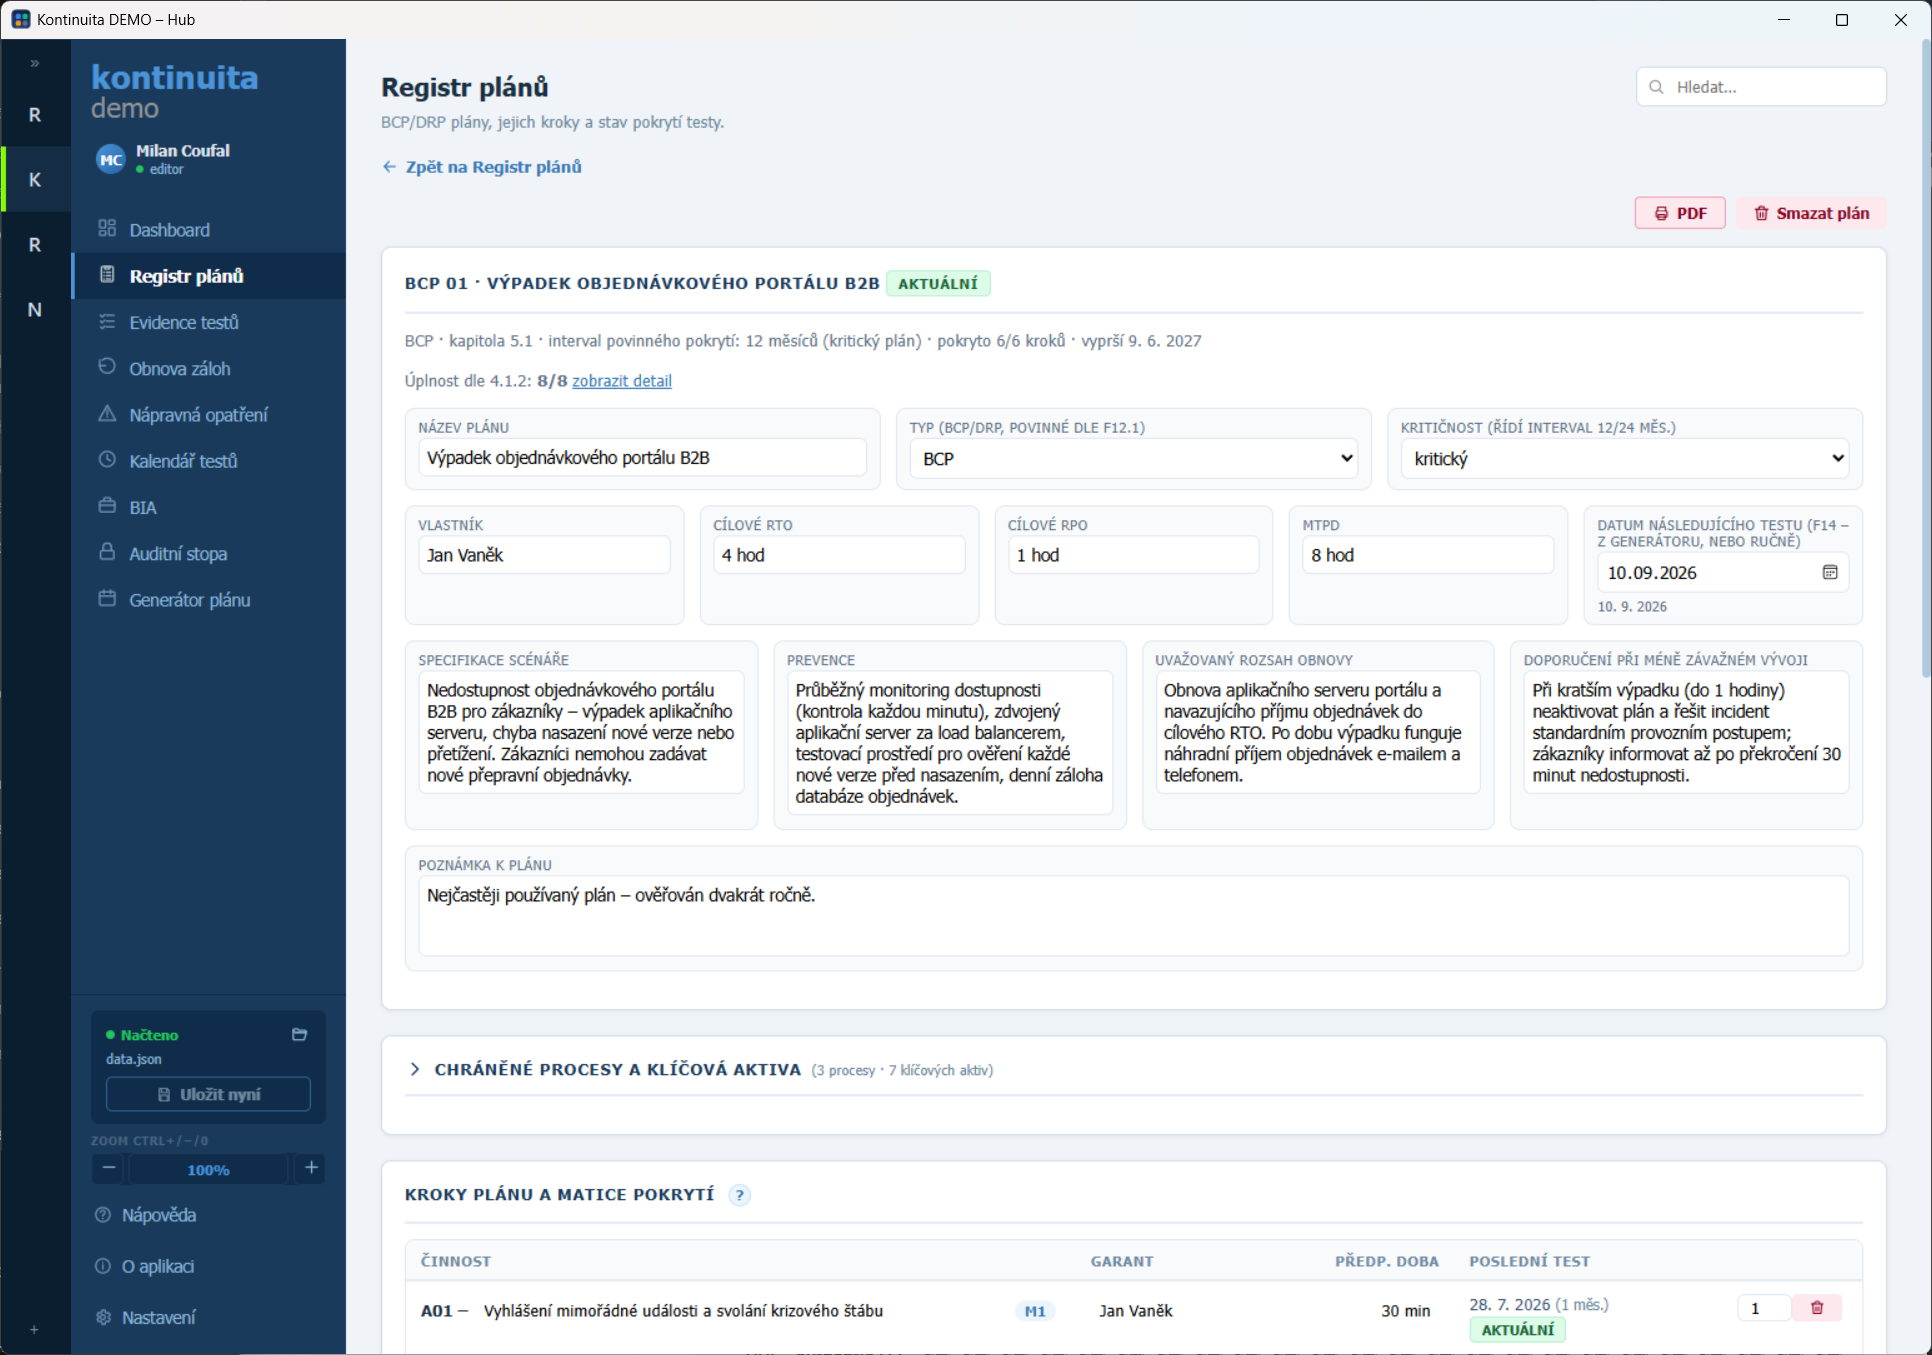
BCP/DRP plány, jejich kroky a stav pokrytí testy. Zakládání i mazání plánu, editace kroků, typ plánu (BCP/DRP).
✅
Evidence testů
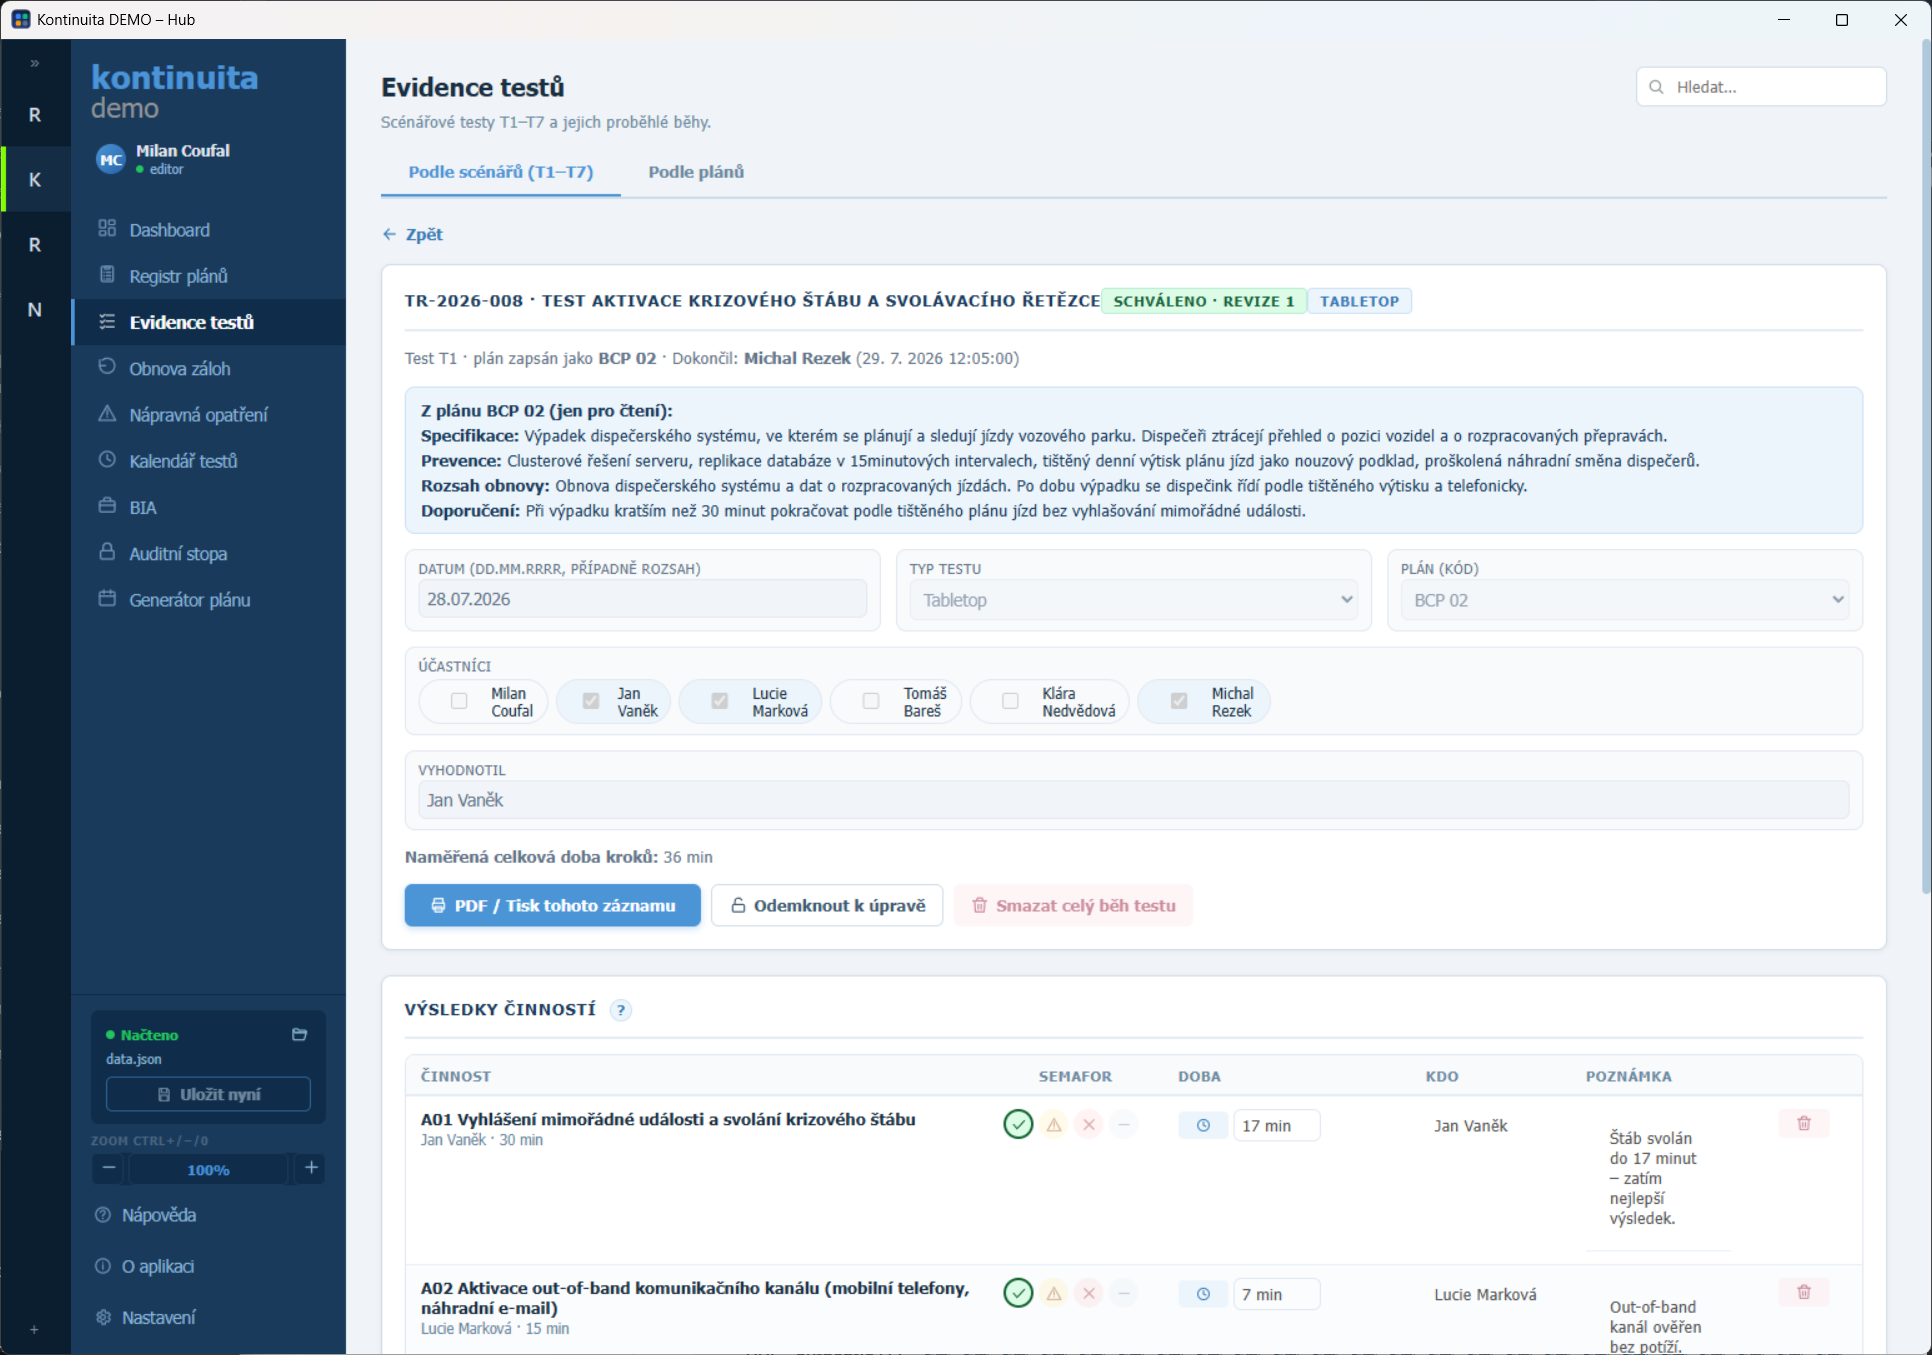
Scénářové testy T1–T7 a jejich proběhlé běhy. Editovatelný scénář — název, moduly, kadence, pokrývané plány.
♻️
Obnova záloh
Protokoly testování obnovy do izolovaného prostředí. Doklad pravidla 3-2-1-1-0 a retenčních dob, PDF protokol.
⚠️
Nápravná opatření (CAPA)
Úkoly ze zjištění a gap analýzy — vlastník, termín, stav, ověření. Prokazuje "zapracování ponaučení" z testů.
🗓
Kalendář testů
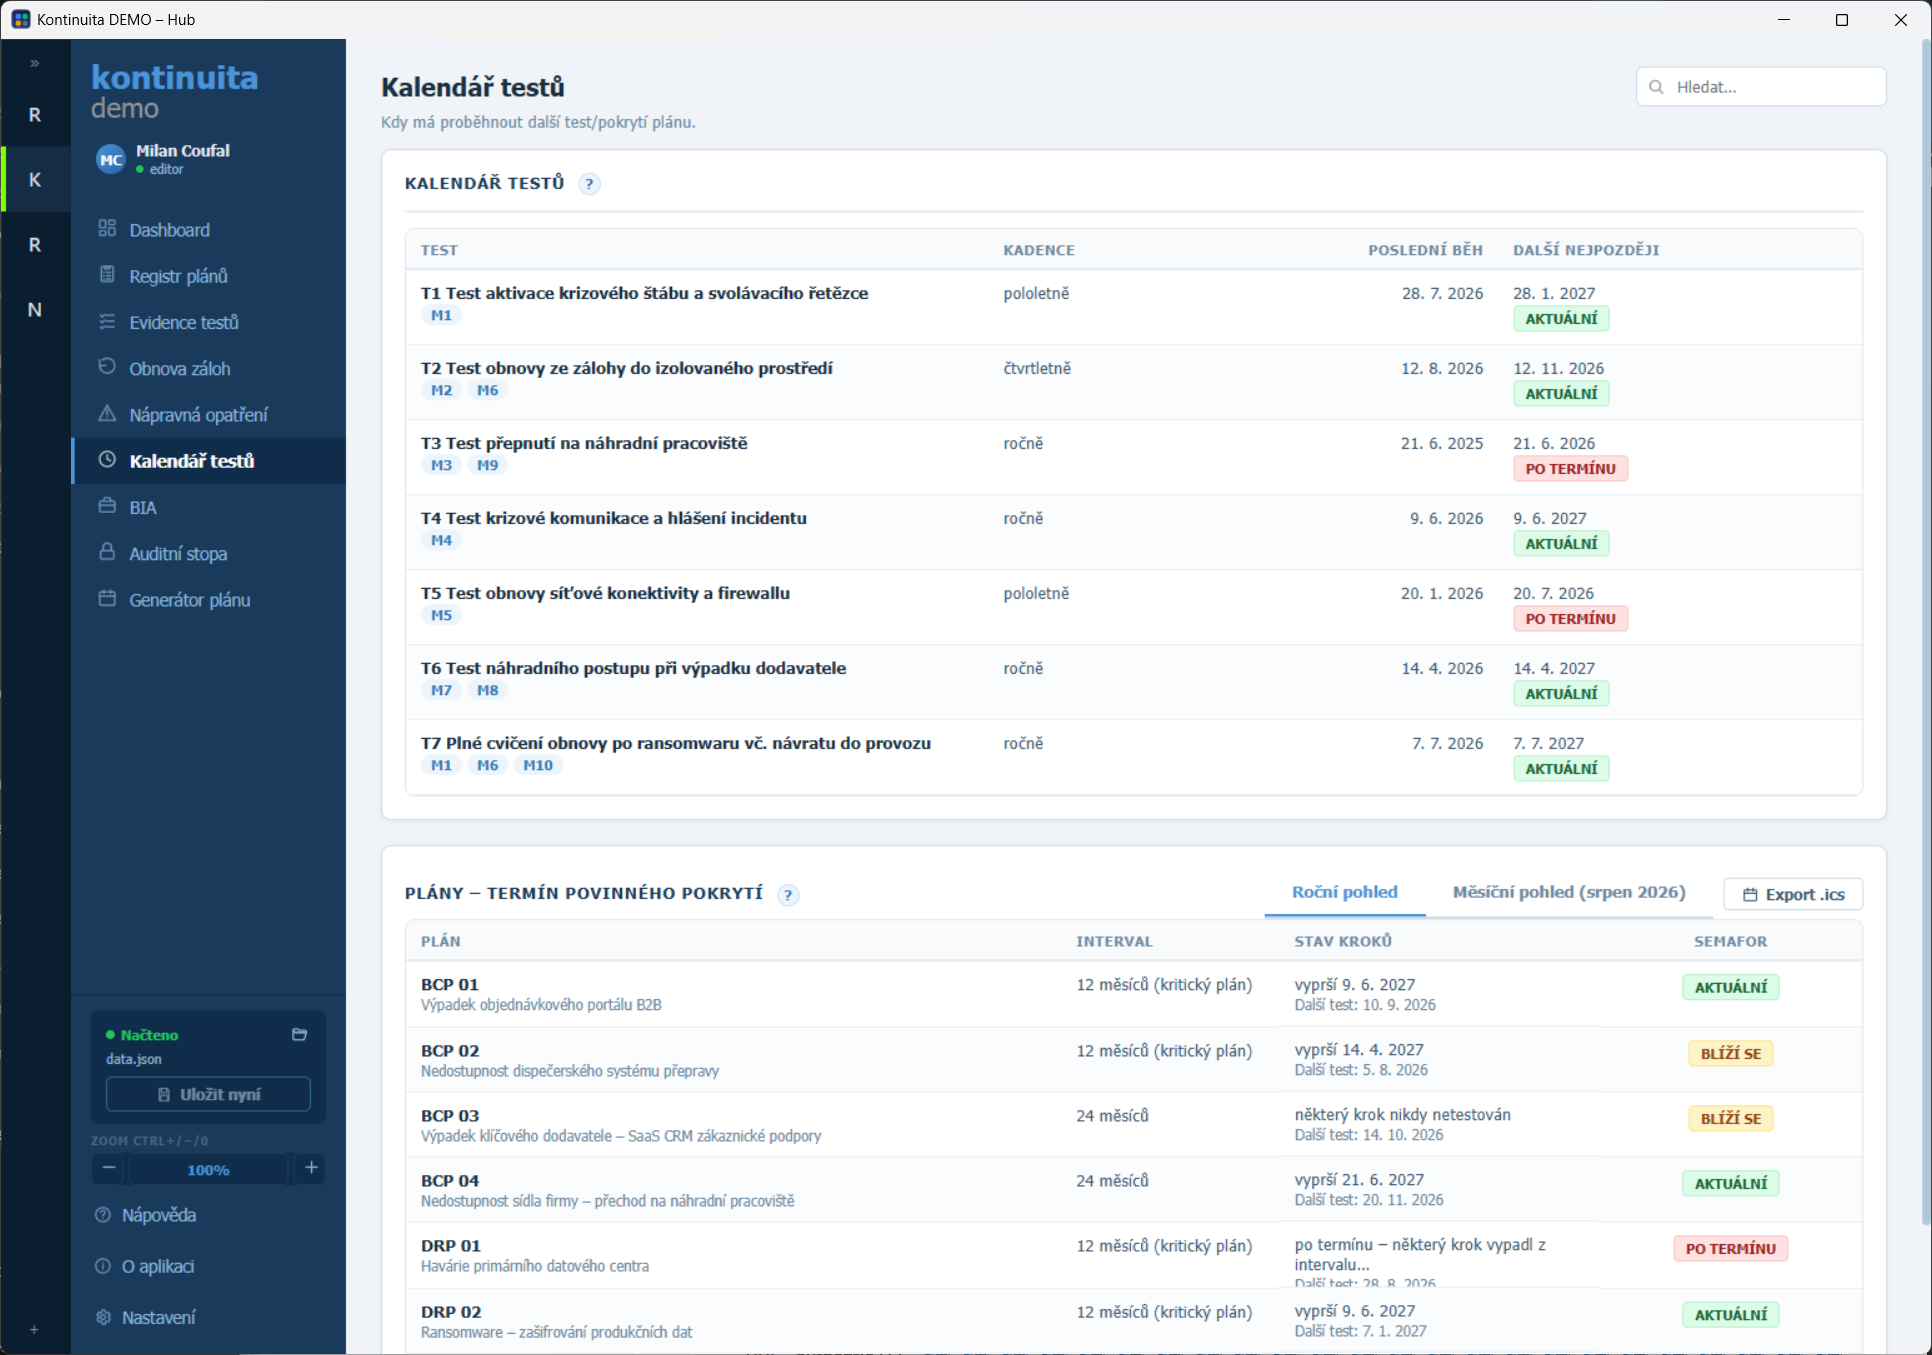
Kdy má proběhnout další test nebo pokrytí plánu — přehled termínů napříč celou evidencí.
💼
BIA
Analýza dopadů a katalog podpůrných aktiv. Tlačítko "Synchronizovat z ORIM" — dopočet RTO/RPO/MTPD z matice dopadů.
🔒
Auditní stopa
Kompletní záznam všech změn v evidenci — kdo, kdy, co. Nezbytné pro doložení historie auditorům.
📅
Generátor plánu
Návrh ročního plánu termínů testů — appka sama pozná plné cvičení vs. rychlý test podle kadence šablony.
Tok dat: Registr plánů → Evidence testů (dle kalendáře) → Zjištění a nápravná opatření (CAPA) → Ponaučení promítnuté do dalšího testu. Auditní stopa zaznamenává každý krok.
Jak to vypadá

Snímky z aplikace

Deset obrazovek, které pokrývají celý cyklus. Kliknutím se snímek otevře ve větším.

K obrázkům: Všechny snímky jsou z ostré verze aplikace, jen naplněné smyšlenými daty ukázkové firmy. Žádná data skutečných zákazníků na tomto webu nejsou. Aplikaci si můžete rovnou proklikat.
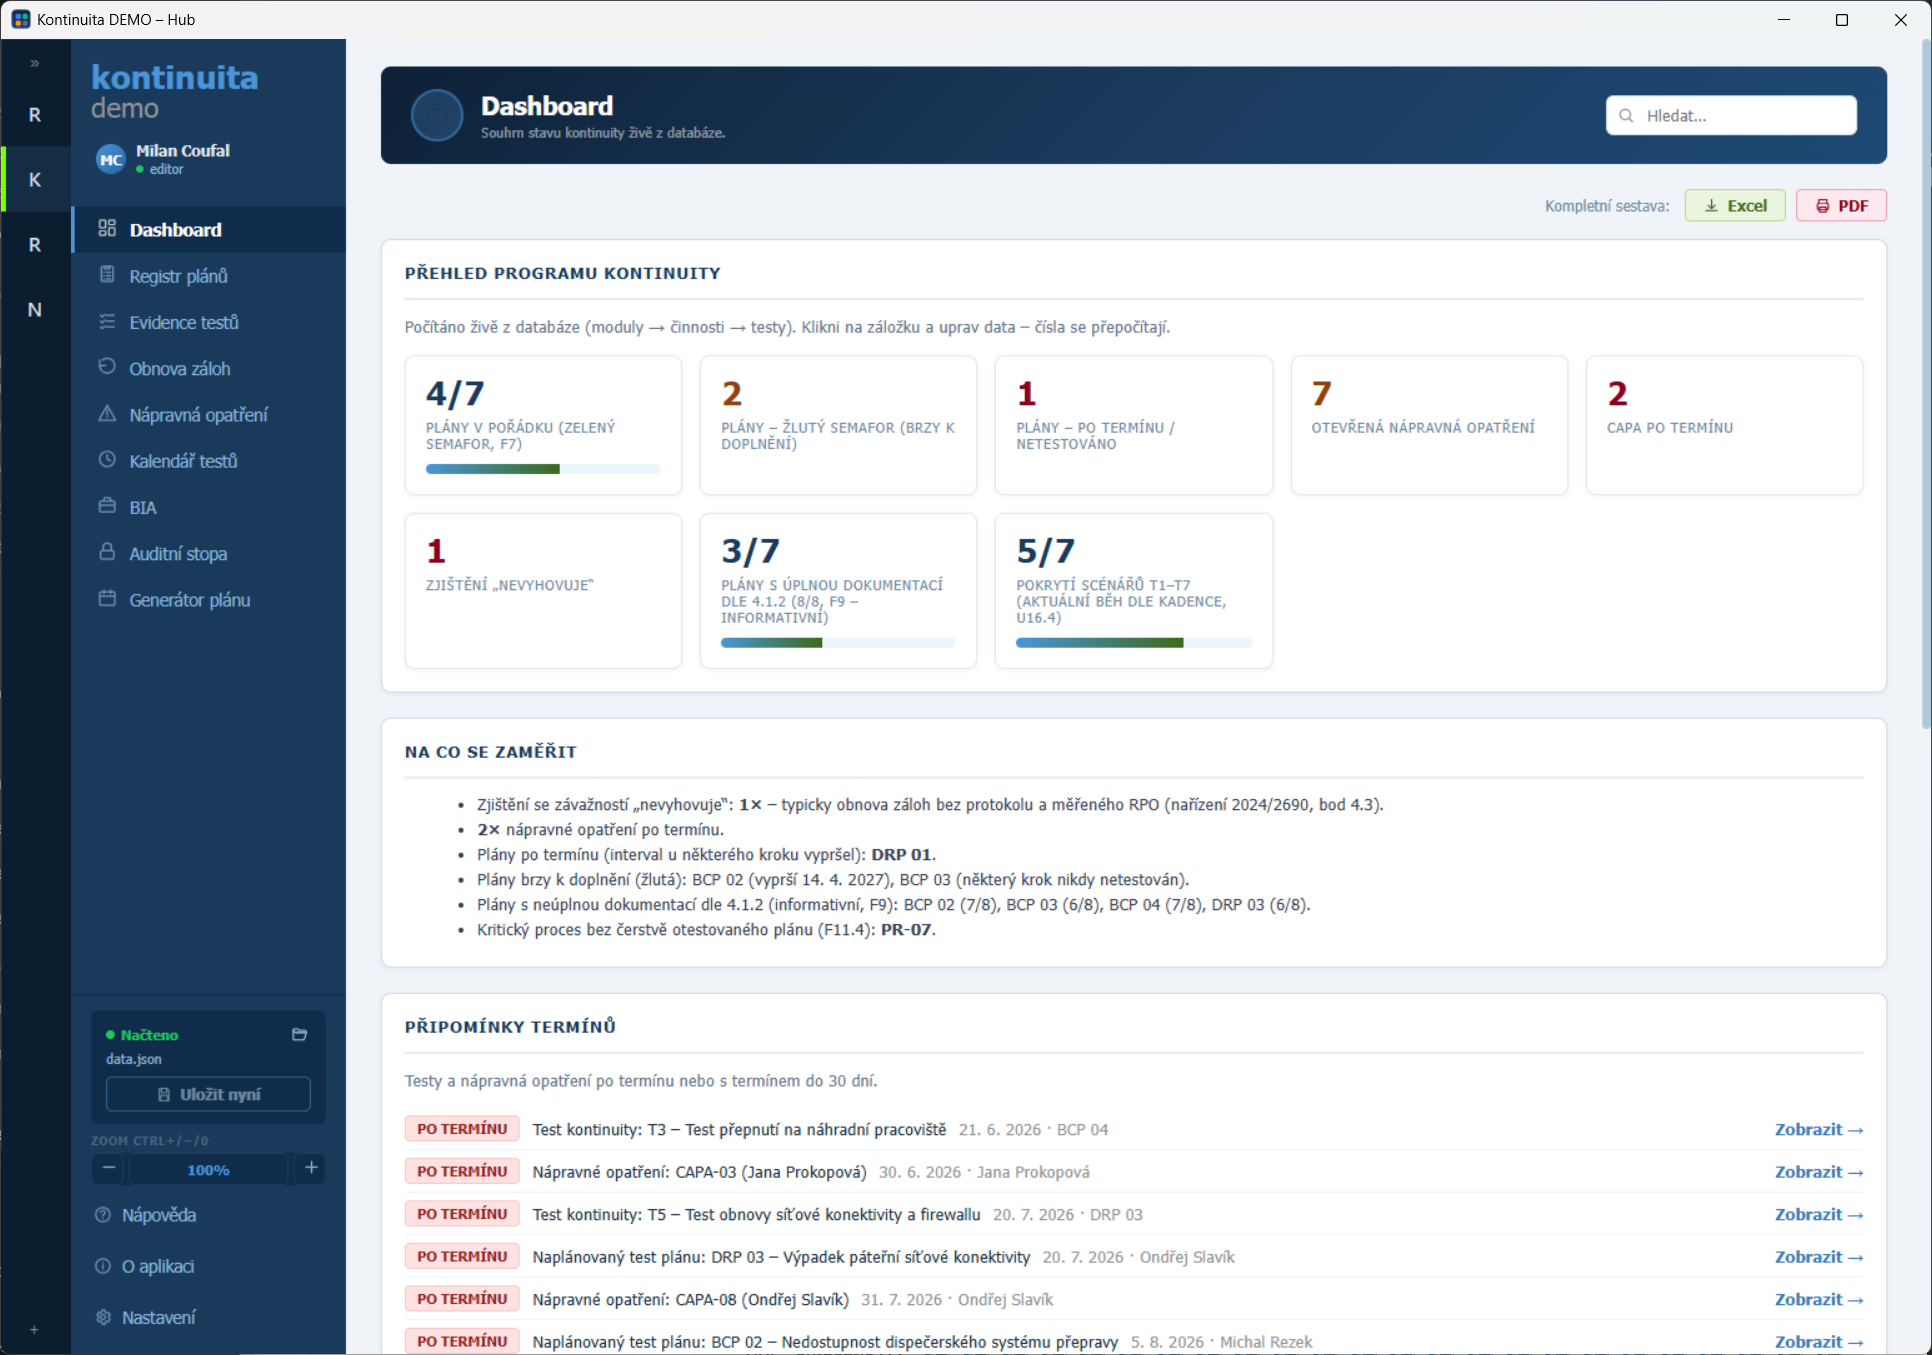
Dashboard aplikace Kontinuita se souhrnem stavu plánů, nápravných opatření a připomínkami termínů
Dashboard. Kolik plánů je v zeleném, kolik nápravných opatření je po termínu, na co se zaměřit. Karta „Připomínky termínů“ vypíše, co se blíží nebo už propadlo.Reálný screenshot
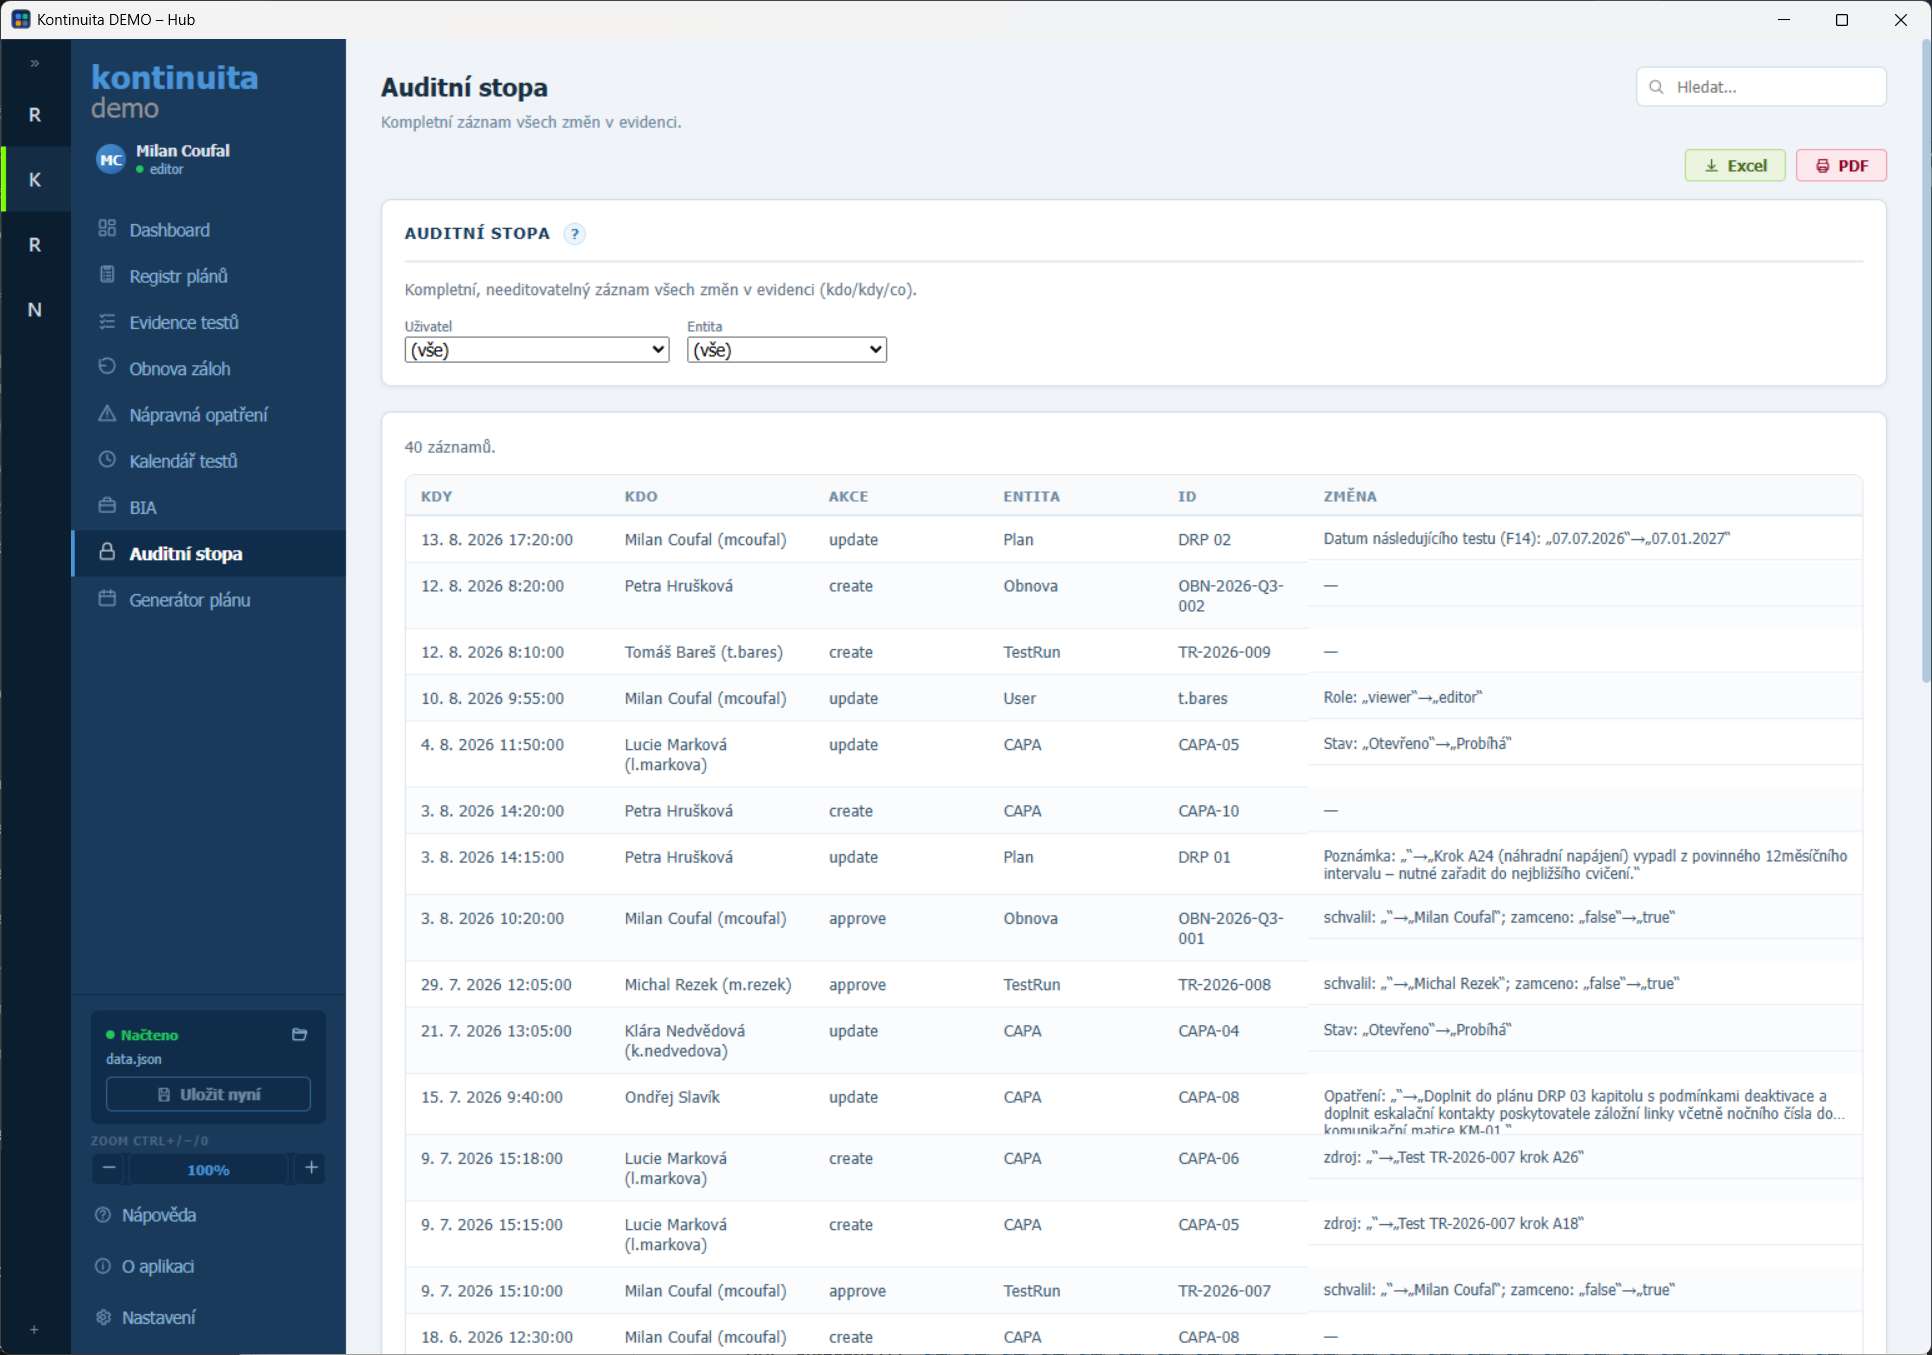
Auditní stopa se záznamy o tom, kdo a kdy provedl jakou změnu v evidenci
Auditní stopa. Kdo, kdy a co změnil. Řádky se jen přidávají — smazat ani upravit je nelze, ani editorem. To je celý smysl: bez toho by evidence nebyla důkazem.Reálný screenshot
Sekce 3

Co evidence testů musí splňovat

Appka je stavěná přímo podle právního rámce, ne obecně.

3
PředpisCo stanovuje
Zákon č. 264/2025 Sb. (ZoKB)Účinnost od 1. 11. 2025 — základní zákonný rámec kybernetické bezpečnosti.
Vyhláška č. 409/2025 Sb.Bezpečnostní opatření v režimu vyšších povinností.
Nařízení Komise (EU) 2024/2690Příloha, oddíl 4 "Kontinuita činností" — digitální subjekty.
ISO 22301:2019Metodika řízení kontinuity podnikání.
Doporučení ENISASimulace útoků / red team přístup k testování.

Co appka musí umět a uchovávat

Upozornění: Toto nejsou obecná doporučení, ale závazná pravidla, která musí evidence testování splňovat. Nejde o právní stanovisko — finální výklad vždy potvrďte s NÚKIB nebo právním útvarem.
Sekce 4

Životní cyklus jednoho testu

Od naplánování po ponaučení, které se promítne do dalšího testu.

4
1
Naplánování
Generátor plánu / kalendář testů
2
Scénář T1–T7
Moduly, kadence, pokrývané plány
3
Provedení testu
Kroky, skutečná doba proti odhadu
4
Zjištění
Se závažností, vůči cílovému RTO/RPO
5
CAPA
Nápravné opatření, vlastník, termín
6
Ponaučení
Promítnuto do dalšího testu
7
Typů scénářů (T1–T7)
8
Povinných náležitostí plánu
9
Modulů aplikace
3-2-1-1-0
Pravidlo zálohování
Sekce 5

Technické a bezpečnostní přednosti

Data klasifikace ISMS "Citlivé" zůstávají tam, kam patří.

5
🏠
Lokální provoz bez cloudu
Data držena v EU / on-prem / v tenantu organizace, neposílají se mimo. Žádná citlivá data do veřejných služeb třetích stran.
🔒
Šifrovaná data
Data klasifikace ISMS "Citlivé" — směrnice a testy jsou uloženy šifrovaně, čitelné jen po autentizaci.
🏢
Active Directory
Přihlášení přes firemní doménový účet (Windows SSO), sdílí firemní bezpečnostní politiku hesel.
🖱
Přizpůsobitelné tabulky
Ruční šířky sloupců napříč celou appkou, appka si je pamatuje, tlačítko na reset výchozích rozměrů.
🔗
Propojení s ORIM
BIA se umí synchronizovat s katalogem aktiv v ORIM (Rizika) — bez ručního přepisování dat mezi appkami.
📄
Export pro auditory
Export registru plánů, testů a obnovy záloh do XLSX a PDF — přesně v podobě, jakou požadují kontrolní orgány.
Na míru

Přizpůsobení na míru

Nedostanete krabici, kterou musíte obcházet, když vám nesedí. Každý zákazník má vlastní distribuci aplikace, takže úpravy se dělají pro něj a nezasahují do ostatních.

🎨
Bez programování, jen nastavením
Vlastní logo a název, firemní barvy v celé aplikaci i ve výstupech, přihlašování přes vaši doménu, skrytí modulů, které nepotřebujete.
📄
Výstupy podle vašich zvyklostí
Exporty do Excelu a PDF v barvách vaší organizace a s vaším logem. Kde je potřeba konkrétní podoba dokumentu, generuje se z vaší vlastní šablony — výstup pak vypadá jako váš dokument, ne jako sestava z cizího nástroje. Číselníky a katalogy si naplníte podle sebe.
🔧
A když je potřeba víc
Aplikace má jednoduchou, přehlednou a modulární architekturu. Doplnit pole, obrazovku nebo sestavu na míru vašemu procesu je otázka dnů, ne čtvrtletí — a nemusíte kvůli tomu čekat na roadmapu dodavatele.

Vyzkoušejte si aplikaci hned teď

Klikací ukázka běží přímo v prohlížeči, na smyšlených datech. Nic se neinstaluje, nic se nikam neukládá.

▶  Prohlédnout si aplikaci
Sekce 6

Závěr

Kontinuita — doložitelná evidence testování BCP/DRP, přesně podle zákona.

6

Co appka přináší

  • ✓Přechod od Excelu/Wordu k řízené, doložitelné evidenci
  • ✓Soulad se ZoKB, vyhláškou 409/2025 a Nařízením (EU) 2024/2690
  • ✓Cyklus zlepšování — zjištění → CAPA → ponaučení v dalším testu
  • ✓BIA propojená s ORIM, žádné dvojí vedení dat
  • ✦Kustomizace na míru: barevná paleta, logo, jazyk rozhraní — vše lze upravit dle požadavků zákazníka
Autor a kontakt
Milan Coufal
Nezávislý vývojář (OSVČ) · Specializace na nástroje pro ISMS a kybernetickou bezpečnost
IČO 22128930 · Olomouc
✉️ coufal.milan@gmail.com
Kontinuita je jedna z pěti sesterských aplikací sdílejících společný launcher — spolu s ISMS Risk Managerem, Hlášením NÚKIB a Reportingem zákazníkům tvoří ucelenou sadu pro plnění povinností ZoKB. Přehled všech nástrojů →